
Příprava Azure na migraci aplikací
Skupina Dr. Max provozuje lékárenskou síť v několika zemích a k ní e-commerce a interní aplikace. Rozhodnutí přesunout provozní aplikace do Microsoft Azure vyžadovalo nejdřív připravit síť, zabezpečení, pravidla a nástroje, se kterými mohou aplikační týmy pracovat samy.
Pro Dr. Max jsme od roku 2021 navrhli a vybudovali cloudové prostředí v Azure a pomáháme s postupnou migrací provozních aplikací. Spolupráce začala architektonickými konzultacemi a pokračovala přes několik navazujících fází migrace.
Landing zone jako kód
Základem je landing zone v architektuře hub and spoke, popsaná celá v Terraformu. Hub obsahuje sdílené služby, firewall a DNS. Jednotlivá prostředí pro vývoj, testování a produkci jsou oddělená ve vlastních subskripcích. Publikaci aplikací do internetu zajišťuje Application Gateway s WAF a pravidla firewallu jsou spravovaná jako kód.
Součástí návrhu bylo i monitorování, audit a zálohování, privátní připojení služeb a Azure Policy. Prostředí jsme nejprve ověřili v odděleném testovacím tenantu a teprve potom nasadili do produkce.
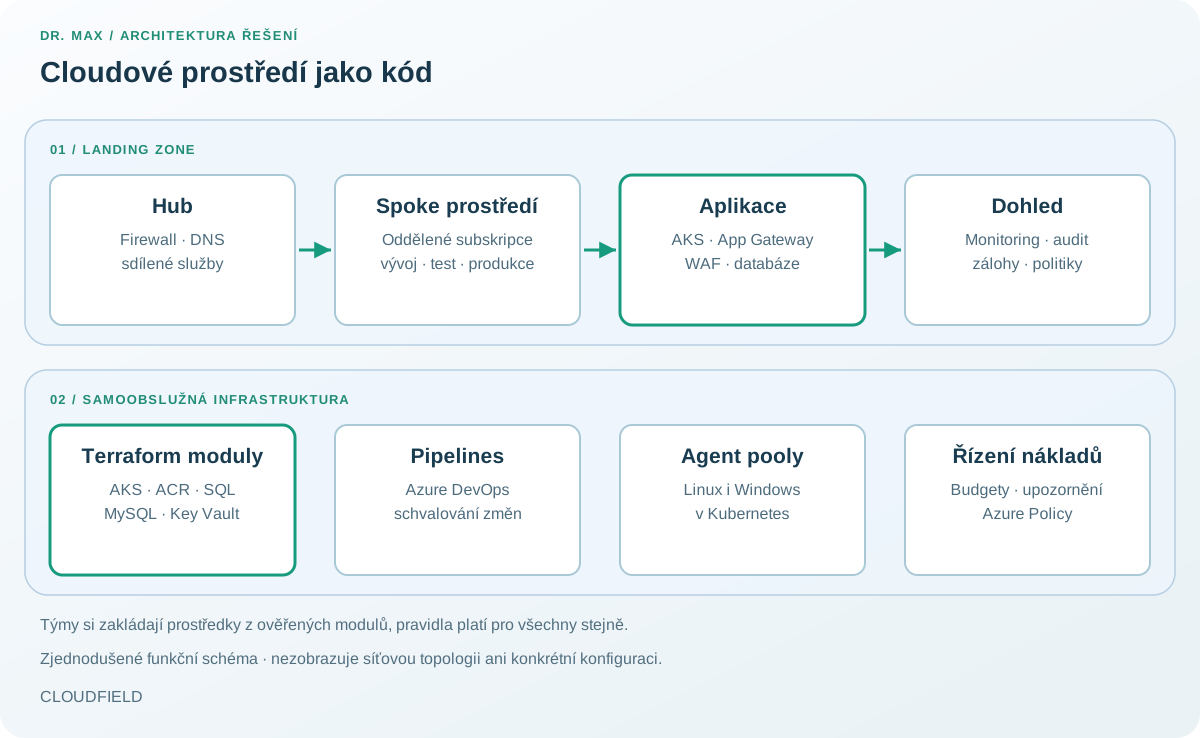
Zjednodušené funkční schéma. Nezobrazuje síťovou topologii ani konkrétní konfiguraci prostředí.
Samoobslužná infrastruktura pro aplikační týmy
Migrace aplikací stojí na sadě ověřených Terraform modulů. Týmy z nich zakládají clustery AKS, registry kontejnerů, databáze MSSQL, MySQL a PostgreSQL, Key Vault, virtuální stroje nebo Azure Functions. Moduly obsahují jednotné pojmenování, tagy, identity a napojení na síť, takže každý nový prostředek vzniká podle stejných pravidel.
Změny procházejí pipelines v Azure DevOps se schvalováním mezi prostředími. Build a nasazení obsluhují agent pooly pro Linux i Windows běžící v Kubernetes. Kód modulů kontrolují nástroje tflint a checkov a součástí dodávky je dokumentace a předání interním týmům.
Rozpočty a upozornění pomáhají týmům sledovat náklady. Správa pravidel Azure Policy a DNS záznamů jako kódu omezuje ruční zásahy.
Technologie a naše role
| Oblast | Technologie | Co dodáváme |
|---|---|---|
| Landing zone | Azure, Terraform, hub and spoke | Návrh a nasazení síťové a bezpečnostní architektury |
| Publikace aplikací | Application Gateway, WAF, Azure Firewall | Pravidla přístupu a publikace aplikací |
| Moduly | Terraform, AKS, ACR, MSSQL, MySQL, Key Vault | Samoobslužné moduly pro aplikační týmy |
| CI/CD | Azure DevOps, agent pooly v Kubernetes | Pipelines se schvalováním a build infrastruktura |
| Governance | Azure Policy, budgety, tflint, checkov | Pravidla, řízení nákladů a kontrola kódu |
Co spolupráce přináší
Dr. Max má cloudové prostředí, ve kterém mohou týmy zakládat infrastrukturu samy a přitom podle společných pravidel. Migrace provozních aplikací probíhá postupně, nad jednotným základem, který se dá dál rozvíjet a auditovat.
„Díky podpoře expertů z Cloudfield se nám podařilo vybudovat cloudové prostředí na platformě MS Azure, do kterého nyní s jejich pomocí postupně migrujeme naše provozní aplikace.“
— Tomáš Charvát, Microsoft & Datacenter Team Lead, Dr. Max